Thảo luận về dự án Luật An ninh dữ liệu và các quy định liên quan đến xác thực điện tử, đại biểu Phạm Trọng Nhân, thành viên Ban Nghiên cứu phát triển TP HCM, cho rằng sinh trắc học vẫn cần thiết nhưng không thể là biện pháp bảo vệ duy nhất khi công nghệ trí tuệ nhân tạo (AI) ngày càng dễ tạo ra hình ảnh, giọng nói giả.
Ông dẫn số liệu đến ngày 24/10, ngành ngân hàng đã đối chiếu sinh trắc học với hơn 175 triệu hồ sơ khách hàng cá nhân. Tuy nhiên, theo các báo cáo quốc tế, cứ 5 cuộc tấn công gian lận sinh trắc học có một trường hợp sử dụng deepfake. Hình thức đưa video giả trực tiếp vào luồng xác thực qua camera cũng gia tăng.
Điển hình là vụ Công an Thanh Hóa triệt phá đường dây mua bán gần 1.000 tài khoản ngân hàng hồi tháng 6. Những người liên quan sử dụng ảnh có sẵn của chủ tài khoản để tạo video bằng phần mềm, sau đó can thiệp thiết bị nhằm qua mặt hệ thống xác thực sinh trắc học của nhiều ngân hàng.
Theo ông Nhân, mật khẩu bị lộ có thể thay đổi, thẻ bị mất có thể khóa, nhưng dữ liệu khuôn mặt không thể thay thế. Trong khi đó, khuôn mặt và giọng nói của nhiều người đã xuất hiện trên mạng xã hội. "Chúng ta đang có một chiếc chìa khóa treo sẵn ngoài cửa rồi luật đặt nó vào vị trí là chìa khóa chính", đại biểu nói.
Ông cho rằng dù dự thảo đã cấm sử dụng sinh trắc học giả và có quy định về AI, yêu cầu xác thực vẫn cần xem xét kỹ. Mức xác thực 3 yêu cầu tối thiểu hai yếu tố, trong đó ít nhất một yếu tố là sinh trắc học như khuôn mặt, giọng nói hoặc vân tay. "Luật đang mặc nhiên coi sinh trắc là thứ khó giả nhất, nhưng giả định này đến nay không còn đủ mạnh. Sinh trắc vẫn cần nhưng không thể đứng một mình", ông nói.
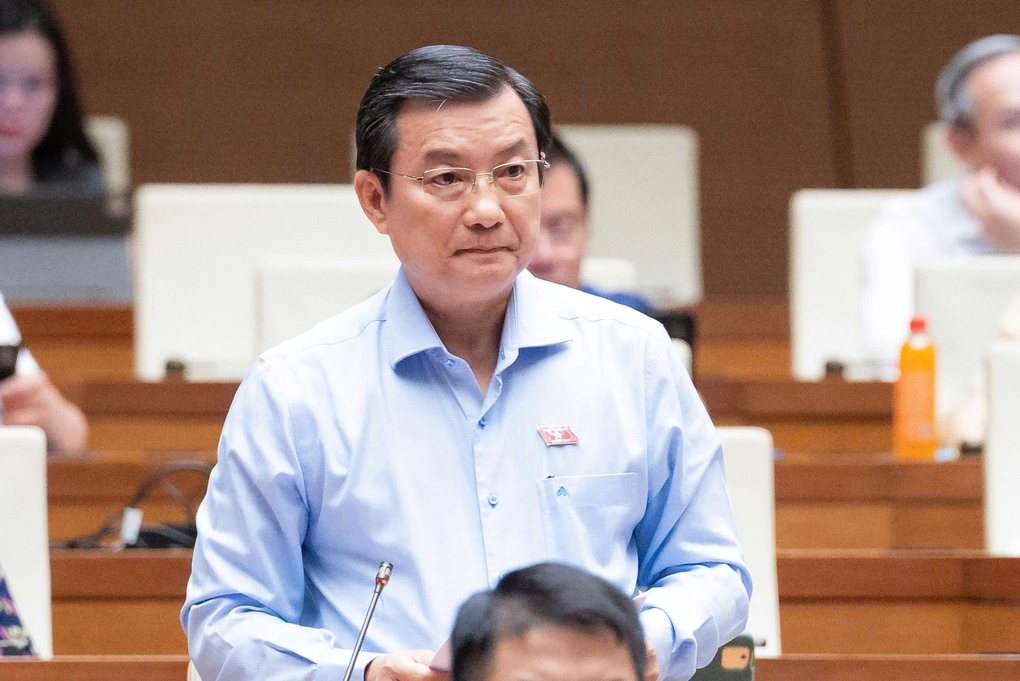
Đại biểu Phạm Trọng Nhân, thành viên Ban Nghiên cứu phát triển TP HCM. Ảnh: Hoàng Phong
Đại biểu đặc biệt lo ngại khi dự thảo quy định kết quả xác thực có giá trị xác nhận chủ thể tham gia giao dịch và có thể được coi là chứng cứ, nhưng chưa làm rõ trách nhiệm chứng minh khi xảy ra tranh chấp. Khi người dân kịp thời thông báo hoặc khiếu nại về việc danh tính bị sử dụng trái phép, kết quả xác thực không mặc nhiên được coi là bằng chứng giao dịch do chính chủ thực hiện. Tổ chức xác thực phải chứng minh quá trình này đã đáp ứng đầy đủ yêu cầu chống giả mạo.
Với các giao dịch rủi ro cao, đại biểu kiến nghị bắt buộc áp dụng mức xác thực 3, có yếu tố sở hữu gắn với phần cứng như chip trên thẻ căn cước, thay vì chỉ dựa vào camera và mã OTP trên cùng một điện thoại. Bởi khi thiết bị bị can thiệp, cả dữ liệu khuôn mặt và mã OTP đều có thể không còn đáng tin cậy.
Ông cũng đề nghị có phương thức xác thực thay thế cho người yếu thế; gắn danh tính điện tử với hình ảnh, video và phát ngôn chính thức của cơ quan, tổ chức để người dân kiểm chứng. Khi AI thay con người thực hiện giao dịch, luật cần quy định rõ phạm vi, hạn mức được phép và lưu nhật ký phân biệt giao dịch do người hay máy thực hiện.
Người dân cần biết dữ liệu của mình bị lộ
Cùng thảo luận, bà Lê Thị Thanh Lam, Phó trưởng đoàn đại biểu Quốc hội TP Cần Thơ, dẫn báo cáo thẩm tra của Ủy ban Quốc phòng, An ninh và Đối ngoại cho biết năm 2025 ghi nhận khoảng 552.000 cuộc tấn công mạng và 300 vụ rao bán hơn 1,7 triệu bản ghi dữ liệu.
Theo bà, người dân hiện phải cài đặt quá nhiều ứng dụng từ định danh điện tử, bảo hiểm xã hội, thuế, giao thông đến điện, nước. Điều này vừa gây bất tiện, vừa làm tăng nguy cơ mất an toàn dữ liệu khi nhiều hệ thống cùng thu thập và quản lý thông tin cá nhân.
"Máy thì đầy, chạy chậm, thông báo đến liên tục, tin tuyên truyền, tin nhắc lẫn với thông báo về hồ sơ, thời hạn và quyền lợi cá nhân", bà nói, cho rằng người dân có thể bỏ sót những thông tin quan trọng. Do đó, Chính phủ cần rà soát, tích hợp các dịch vụ phù hợp trên nền tảng dùng chung, hạn chế ứng dụng trùng lặp và giảm số đầu mối nắm giữ dữ liệu cá nhân.
Bà cũng kiến nghị chủ quản dữ liệu phải kịp thời thông báo khi thông tin cá nhân bị lộ, lọt, đồng thời hướng dẫn người bị ảnh hưởng phòng tránh lừa đảo. Thực tế, nhiều người đã nhận cuộc gọi, tin nhắn từ đối tượng biết chính xác họ tên, số căn cước, thậm chí sử dụng hình ảnh, giọng nói giả của người thân.
"Người dân cần biết dữ liệu của mình bị lộ để tự bảo vệ", bà Lam nói, nhấn mạnh mục tiêu bảo vệ dữ liệu và phát triển dịch vụ số phải là giúp cuộc sống thuận tiện, an toàn hơn.
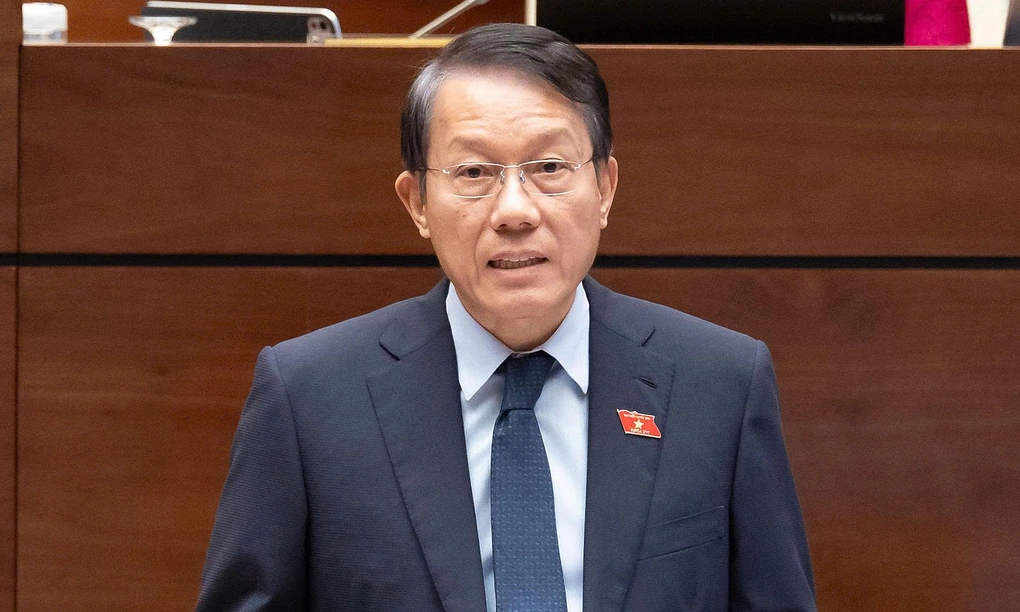
Bộ trưởng Công an Lương Tam Quang giải trình tiếp thu dự thảo luật tại Quốc hội. Ảnh: Cổng TTĐT Quốc hội
Bộ trưởng Công an: Dữ liệu cá nhân được bảo vệ nhiều lớp
Giải trình tiếp thu ý kiến đại biểu, Bộ trưởng Công an Lương Tam Quang cho biết dự thảo luật được xây dựng theo hướng vừa tạo thuận lợi cho người dân, doanh nghiệp, vừa tăng cường bảo vệ dữ liệu và an ninh trên môi trường số.
Với dự án Luật Định danh và xác thực điện tử, Bộ trưởng cho biết cơ quan nhà nước sẽ thực hiện định danh đối với cơ quan, tổ chức, cá nhân; địa điểm, không gian; dữ liệu cốt lõi, dữ liệu quan trọng. Các nhóm còn lại do tổ chức cung cấp dịch vụ đủ điều kiện thực hiện theo nhu cầu, với danh mục và lộ trình do Chính phủ quy định.
Dự thảo thiết kế nhiều lớp bảo vệ quyền riêng tư, yêu cầu chỉ thu thập dữ liệu ở mức tối thiểu và có sự đồng ý của chủ thể. Nội dung giao dịch không được đồng bộ, kết quả xác thực không được chia sẻ ngoài phạm vi cho phép.
Để ngăn ngừa giả mạo, dự thảo yêu cầu tài khoản giao dịch trực tuyến trong các lĩnh vực như ngân hàng, chứng khoán, viễn thông, thương mại điện tử, khám chữa bệnh, ví điện tử, tài sản mã hóa và một số dịch vụ khác phải xác thực, liên kết với danh tính điện tử quốc gia. Quy định cũng có thể mở rộng sang các lĩnh vực rủi ro cao hoặc phát sinh nghĩa vụ pháp lý quan trọng.
Đối với dự án Luật An ninh dữ liệu, Bộ trưởng cho biết dự thảo thiết kế 5 cấp độ rủi ro, tương thích với 5 cấp độ hệ thống thông tin theo Luật An ninh mạng. Kết quả đánh giá cấp độ theo pháp luật về an ninh mạng có thể được sử dụng ngay, tránh việc một hệ thống phải đánh giá hai lần.
Quốc hội dự kiến xem xét thông qua các dự luật ngày 21/11.
Sơn Hà
Comentario
Aún no hay comentarios